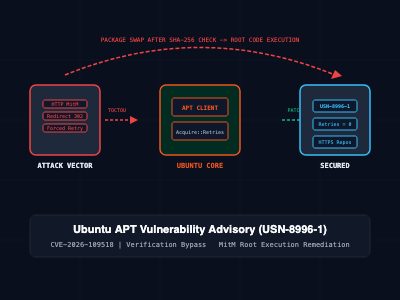
A high-severity flaw in APT (CVE-2026-109518, USN-8996-1) allows Man-in-the-Middle (MitM) attackers or rogue mirrors to bypass cryptographic package verification and execute arbitrary code as root. Triggered by failed download retries (Acquire::Retries), this time-of-check to time-of-use flaw impacts Ubuntu 22.04 LTS and newer by default. Learn root cause mechanics, remediation bash scripts, and CI/CD image hardening. #Ubuntu #Debian #APT #Linux #Cybersecurity #Infosec #DevOps #SRE #AppSec

Our Products